هیچ محصولی در سبد خرید نیست.
💻 ۱۳ سپتامبر، روز برنامه نویس مبارک؛ به همه کسانی که با کد، ایدهها را به واقعیت تبدیل میکنند. 🧡🩵
6دقیقه
آنچه در این مقاله میخوانید [پنهانسازی]
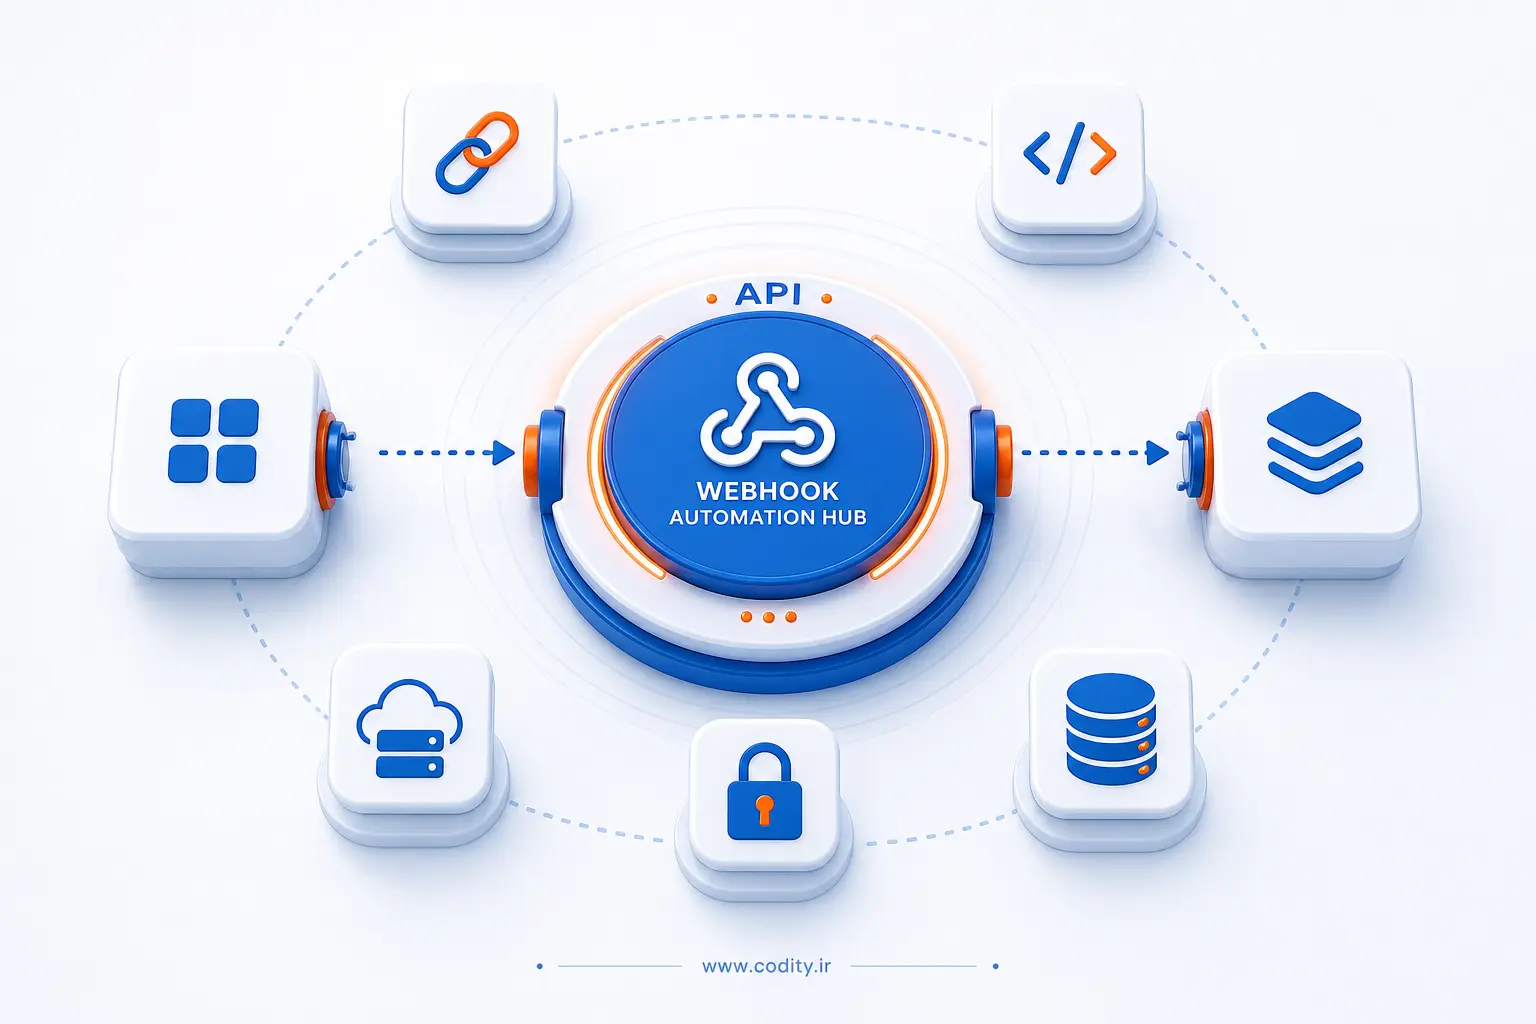
Webhook چیست؟ یک فراخوانی HTTP یک طرفه است که وقتی رویدادی در نرم افزار A رخ می دهد، همان لحظه یک درخواست POST به آدرس از پیش تعیین شده در نرم افزار B می فرستد. نتیجه این است که دو نرم افزار بدون نظارت دستی و بدون Polling، با یک رویداد، ارتباط خودکار برقرار می کنند.
در Polling شما دوره ای API را چک می کنید؛ این کار یا با تاخیر همراه است یا بار اضافی ایجاد می کند. وبهوک برعکس، Push مبتنی بر رویداد است: تاخیر کمتر، منابع کمتر، هماهنگ با رخدادهای واقعی. اگر نیاز به اتصال بلادرنگ دو طرفه یا استریم پیوسته دارید، WebSocket مناسب تر است؛ اگر مقصد پشت فایروال خصوصی است و URL عمومی ندارد، Polling یا صف پیام گزینه بهتری است.
فرض کنید در سیستم فروش شما فاکتور پرداخت شد. همان لحظه سرویس پرداخت یک Webhook به آدرس شما می فرستد. شما با دریافت آن، وضعیت سفارش را به پرداخت شده تغییر می دهید و ایمیل تایید ارسال می کنید.
{
  "event": "invoice.paid",
  "id": "evt_8f92ab7c",
  "createdAt": "2026-09-26T07:47:00Z",
  "data": {
    "invoiceId": 12345,
    "amount": 990000,
    "currency": "IRR",
    "customer": { "id": 777, "email": "user@example.com" }
  }
}
هدف: ساخت یک مسیر /webhooks/example که امضای پیام را با HMAC-SHA256 بررسی کند، سریعا Ack بدهد و پردازش را آسنکرون انجام دهد. توجه: نام هدرها و فرمت امضا بین سرویس ها فرق دارد؛ در این نمونه فرض می کنیم هدر X-Signature به صورت sha256=<hex> ارسال می شود.
const express = require("express");
const crypto = require("crypto");

const app = express();
const PORT = process.env.PORT || 3000;
const WEBHOOK_SECRET = process.env.WEBHOOK_SECRET || "change_me";

// نگه داشتن بدنه خام برای محاسبه امضا
app.use(express.json({
  verify: (req, res, buf) => { req.rawBody = buf; }
}));

// حافظه ساده برای جلوگیری از پردازش دوباره (در تولید از دیتابیس یا کش استفاده کنید)
const processed = new Set();

app.post("/webhooks/example", (req, res) => {
  const signatureHeader = req.get("X-Signature") || "";
  const received = signatureHeader.replace(/^sha256=/, "");

  // محاسبه امضا روی بدنه خام
  const expected = crypto
    .createHmac("sha256", WEBHOOK_SECRET)
    .update(req.rawBody)
    .digest("hex");

  const validSig = received.length === expected.length
    && crypto.timingSafeEqual(Buffer.from(received), Buffer.from(expected));

  if (!validSig) {
    return res.status(401).send("invalid signature");
  }

  // Idempotency با شناسه رویداد
  const eventId = req.body?.id || req.get("X-Request-Id");
  if (eventId && processed.has(eventId)) {
    return res.status(200).send("duplicate ignored");
  }

  // Ack سریع
  res.status(200).send("ok");

  // پردازش آسنکرون
  queueMicrotask(() => {
    try {
      if (eventId) processed.add(eventId);

      const { event, data } = req.body;
      // مثال: بروزرسانی وضعیت سفارش یا صدور رسید
      handleEvent(event, data);
    } catch (e) {
      console.error("processing error:", e);
      // در عمل: ثبت در صف خطا یا تلاش مجدد داخلی
    }
  });
});

function handleEvent(event, data) {
  if (event === "invoice.paid") {
    console.log("mark invoice as paid:", data.invoiceId);
    // updateDB(data.invoiceId) ...
  } else {
    console.log("unhandled event:", event);
  }
}

app.listen(PORT, () => {
  console.log(`listening on http://localhost:${PORT}`);
});
نکات مهم این کد:
برای تست، همان بدنه ای را که ارسال می کنید امضا کنید و در هدر بفرستید. مراقب باشید فاصله ها و ترتیب کلیدهای JSON روی امضا اثر دارد.
# بدنه را در یک فایل ذخیره کنید
cat > body.json <<EOF
{"event":"invoice.paid","id":"evt_test","data":{"invoiceId":42}}
EOF

# محاسبه امضا با secret دلخواه (مطابق WEBHOOK_SECRET)
SIG=$(cat body.json | openssl dgst -sha256 -hmac "change_me" -binary | xxd -p -c 256)

# ارسال درخواست با امضا
curl -i -X POST http://localhost:3000/webhooks/example \
  -H "Content-Type: application/json" \
  -H "X-Signature: sha256=$SIG" \
  --data-binary @body.json
روش بررسی نتیجه:
رویدادهای مهم سیستم خود را فهرست کنید، یک Endpoint ساده با تایید امضا بسازید، با ابزار تونلینگ در محیط توسعه آن را در دسترس قرار دهید و با سناریوهای موفق، نامعتبر و تکراری تست کنید. سپس پردازش ها را به صف منتقل و مانیتورینگ خطا را فعال کنید.

اگر می خواهی یک ایجنت هوش مصنوعی بتواند به جای جستجوی دستی در دیوار، آگهی ها را پیدا کند، قیمت ها را مقایسه...
اگر ایده یک وب سایت، داشبورد یا ابزار سبک داری اما نمی خواهی از همان ابتدا درگیر کدنویسی، هاست و انتشار شوی، ChatGPT...
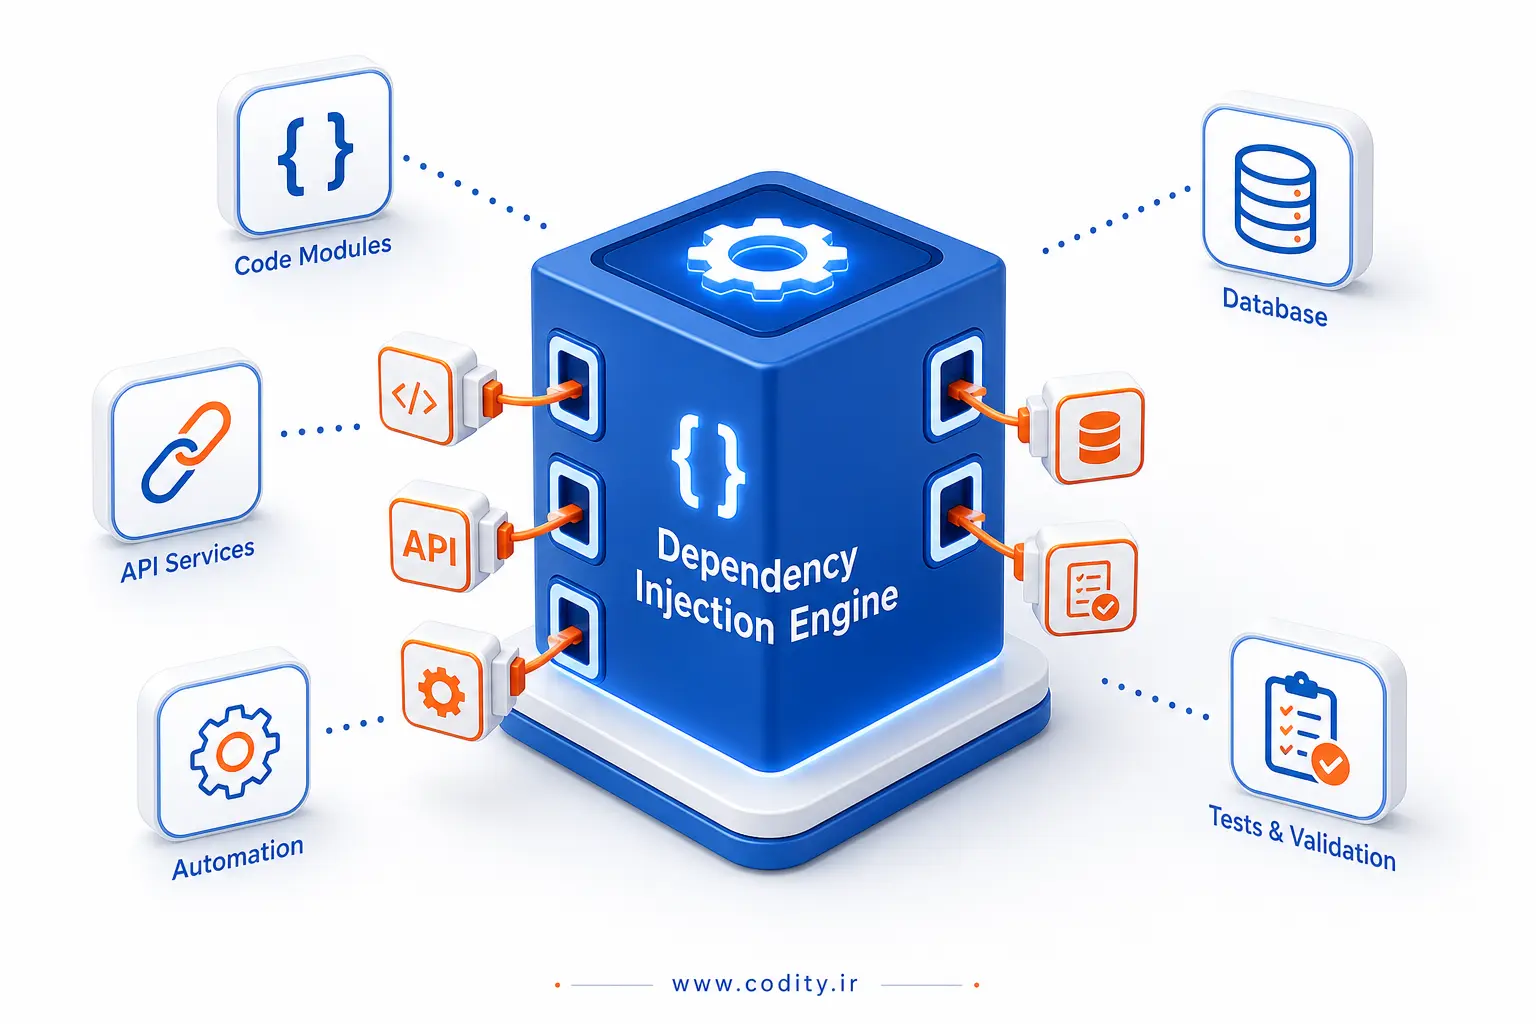
Dependency Injection چیست؟ به طور خلاصه، تزریق وابستگی روشی است که در آن یک کلاس یا ماژول به جای این که خودش وابستگیهایش...
پاسخ کوتاه: Refactoring چیست؟ بازآرایی کد فرایندی نظاممند برای بهبود ساختار داخلی برنامه بدون تغییر رفتار قابل مشاهده آن است. نتیجه مستقیم آن...
اگر برنامه نویس هستی و می خواهی وارد توسعه محصولات هوش مصنوعی شوی، لازم نیست از همان روز اول درباره معماری داخلی مدل...